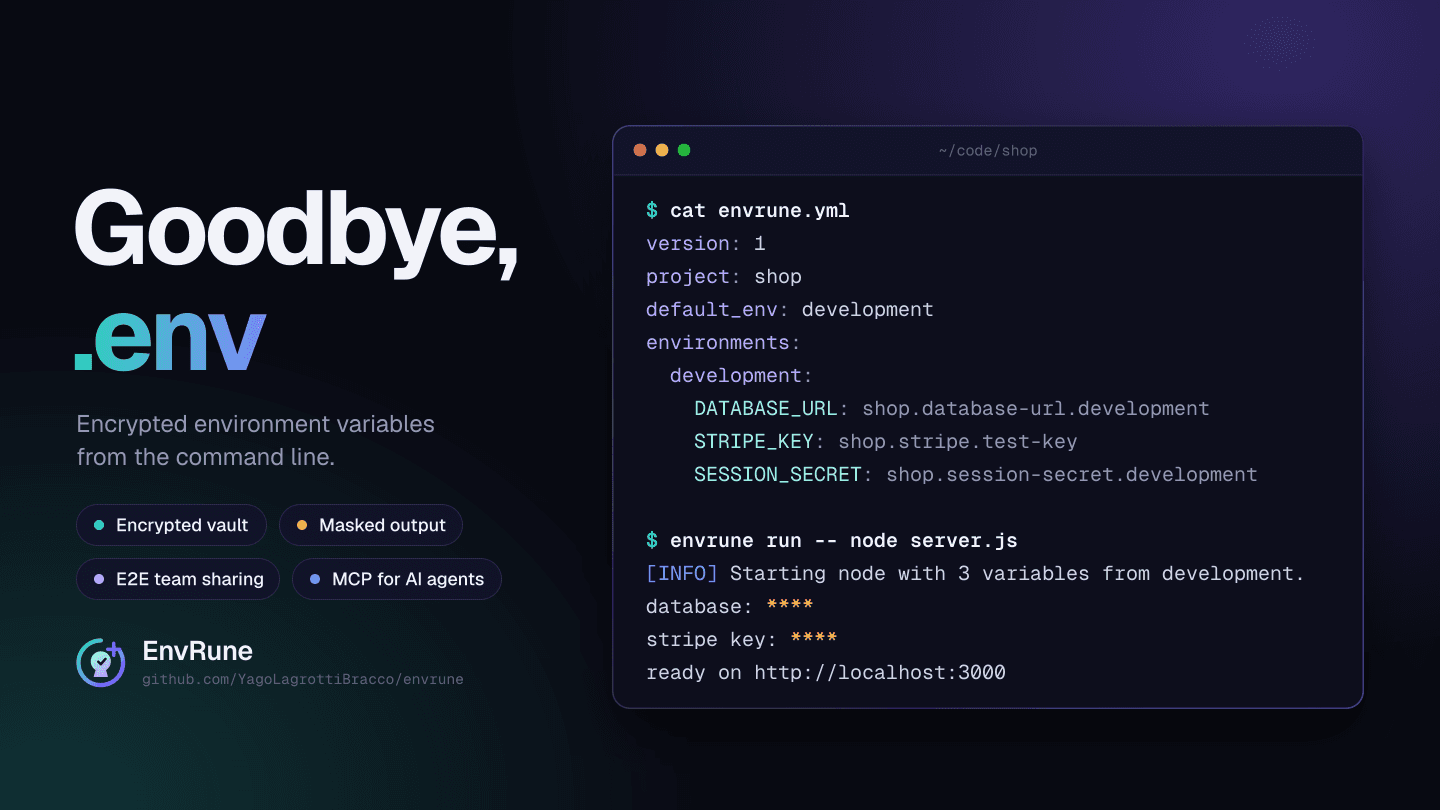
La configuración no necesita contener el secreto
Un archivo .env mezcla dos informaciones: qué variables necesita una aplicación y qué valores permiten acceder a un servicio. La primera debe circular en el equipo y acompañar al código. La segunda requiere control de acceso.
EnvRune separa esas responsabilidades. Una bóveda almacena valores cifrados; envrune.yml asocia variables con referencias legibles. El archivo versionado describe los vínculos sin incluir los valores. El contexto está en el caso de estudio de EnvRune.
El límite es el proceso que utilizará la variable
El flujo documentado inicializa el proyecto, desbloquea la bóveda, asocia una variable e inicia el programa:
envrune project init
envrune unlock --ttl 8h
envrune link SERVICE_TOKEN service.development
envrune run -- ./your-application
SERVICE_TOKEN es un nombre de ejemplo. Este artículo no contiene valores secretos reales. Si la referencia no existe, la CLI ofrece almacenarla. El desbloqueo temporal es una decisión explícita del operador.
El runner inicia directamente el proceso hijo, sin un shell intermedio. Reduce así la interpretación adicional de comandos, pero no convierte un programa desconocido en código fiable. El proceso recibe el secreto y forma parte de ese límite de confianza.
Cifrado y enmascaramiento resuelven problemas distintos
El diseño publicado usa Argon2id para derivar la clave de la contraseña y XChaCha20-Poly1305 para el cifrado autenticado de la bóveda. La documentación también describe recuperación y claves de datos. Es una descripción del proyecto, no una afirmación de auditoría criptográfica independiente.
El enmascaramiento de salida en run y up reduce filtraciones accidentales en terminales y registros. No impide que un programa envíe deliberadamente un valor por la red o lo escriba en otro lugar. export tiene otra finalidad: produce texto plano, por lo que exige revisar el destino, los permisos y el historial de Git.
Los agentes ejecutan comandos con nombre mediante MCP
El servidor envrune mcp expone metadatos de entornos, referencias y comandos, además de ejecutar los comandos definidos en envrune.yml. Por defecto no ofrece una herramienta para leer valores ni ejecución arbitraria de líneas de comandos.
--allow-args y --allow-any-command amplían esa superficie y están desactivadas por defecto. La salida se enmascara y limita; la ejecución tiene timeout. Estas restricciones complementan la revisión de los comandos permitidos: un script que extrae datos sigue siendo peligroso aunque tenga un nombre autorizado.
Cloud es opcional y tiene su propio modelo de confianza
La bóveda local funciona sin Cloud. En el modo habitual de compartir, la documentación describe cifrado y descifrado en los dispositivos, con ciphertext en el servidor. Existe una excepción importante: una clave gestionada marcada como sensible puede usarse mediante un proxy del servidor, que necesita leer ese valor para insertarlo en la petición. Son modelos de confianza distintos.
Antes de adoptarlo, consulta los límites del enmascaramiento, la recuperación y la operación del servidor. Este artículo no presenta cifras de adopción, ahorro o reducción de incidentes: esos resultados necesitan medición real.
Fuentes y siguiente paso
El texto se contrastó con el commit c2aa0d1 del repositorio el 17/10/2026: README, seguridad, MCP y claves gestionadas. Empieza con un proyecto de prueba y credenciales desechables para evaluar la arquitectura en tu flujo.
Referencia con origen y versión
Sugerir una corrección
https://lagrotti.dev/blog/envrune-secretos-fuera-dotenv-texto-plano · ES
Tu texto permanece en este formulario hasta preparar y abrir el borrador. Tú revisas y publicas la issue en GitHub.
¿Qué tema debería profundizar?
Resultados no disponibles por ahora